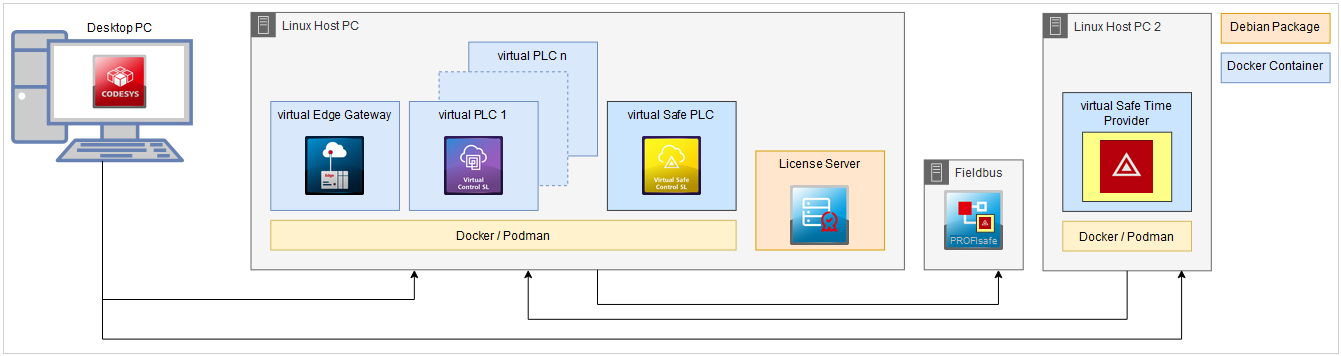
Szenario "The Safe House": vPLC + vSafe + ProfiSafe + Time Provider + Lizenzserver
Anmerkung
Die Dokumentation auf den folgenden Seiten wird nur zu Informationszwecken zur Verfügung gestellt. Für Einschränkungen und Sicherheits- oder Zertifizierungsinformationen konsultieren Sie bitte die Sicherheitsdokumentation des Herstellers des Geräts, das Sie programmieren.
Voraussetzungen
Szenarios:
Voraussetzung für dieses Szenario ist das erfolgreiche Einrichten des Szenario Szenario "Virtual with Fieldbus": vPLC + Lizenzserver + Edge Gateway + Fieldbus
Hardware
Es werden weiter folgende Geräte benötigt:
Desktop-PC mit installiertem CODESYS Development System
Linux-Host-PC mit installierten virtual Edge Gateway, virtual PLC 1 und Lizenzserver
Es werden zusätzlich folgende Geräte benötigt:
Host für den Timeprovider, im Schaubild als "Linux-Host-PC 2" benannt. Anforderungen an diesen Host: Linux-Betriebssystem und Docker müssen installiert und SSH konfiguriert sein.
Echtzeitfähiges Netzwerk zum Linux-Host-PC, um das deterministische Senden der Datenpakete zu gewährleisten.
Echtzeitfähige Linux-Systeme, insbesondere "Linux-Host-PC" und "Linux-Host-PC 2": Das Senden der Zeitstempel des Timeproviders ist genauso echtzeitkritisch, wie auch die Abarbeitung der Applikation auf der sicheren Steuerung.
Hinweis
Nichterfüllen der Echtzeitfähigkeit führt zu Verfügbarkeitsproblemen der sicheren Applikation ("Safety Exceptions"). Bitte befolgen Sie für die Einrichtung der beteiligten Linux-Systeme die Schritte unter Performance-Optimierung.
Add-On-Produkte
Auf dem Desktop-PC muss CODESYS Virtual Safe Control SL installiert sein.
Linux-Host-PC 2
Richten Sie den Timeprovider auf dem Linux-Host-PC 2 ein.
Der Timeprovider sendet die aktuelle Zeit an ein konfiguriertes Ziel und kann verwendet werden, um die von der Virtual Safe Control SL benötigte zweite Zeit zu liefern.
Führen Sie den Befehl Tools → Control SL ausrollen aus und stellen Sie eine Verbindung zum Linux-Host-PC 2 her (Registerkarte Kommunikation).
Für weitere Informationen siehe Verbindung herstellen
Installieren Sie nachfolgende Images in der neuesten Version (Registerkarte Bereitstellung):
CODESYS Virtual Safe Timeprovider
Für weitere Informationen siehe Image installieren
Wechseln Sie zur Registerkarte Bereitstellung.
Wählen Sie in der Auswahlliste Produkt CODESYS Virtual Safe Time Provider SL aus.
Wählen Sie in der Auswahlliste Version die neueste Version.
Klicken Sie auf die Schaltfläche Installieren.
In der Sektion Installierte Images erscheint das Image CODESYS Virtual Safe Time Provider SL
Legen Sie die benötigten Instanzen an.
Auf dem Linux-Host-PC 2 wird die Instanz
timeproviderbenötigt, die Sie wie folgt in der Registerkarte Operation anlegen:Klicken Sie im Abschnitt VPLCs auf die Schaltfläche

Der Dialog Neue Instanz hinzufügen öffnet sich.
Vergeben Sie als Namen
timeprovider.Wählen Sie in der Auswahlliste den Filter
Safety Timeprovideraus.Selektieren Sie das Image
CODESYS Virtual Safe Timeprovider SLin der neuesten Version und klicken Sie auf OK.Die neue Instanz wird in der Sektion VPLCs angezeigt.
Konfigurieren Sie die Instanzen.
Für die Instanz
timeprovidermüssen die Ziel-IP-Adresse und der Ziel-Port konfiguriert werden. Das Ziel ist dervHost, standardmäßig ist der Port60000.Generische Befehle
-e TARGET_IP=[IP oder Hostname des Linux Host PC]-e TARGET_PORT=6000060000 ist der Standardport für eine virtuelle sichere Steuerung SL, um eine externe Zeitquelle vom Zeitgeber zu empfangen.
Autostart
Ja
Wenn Ja ausgewählt ist, wird die Instanz bei jedem Booten des Systems automatisch gestartet.
Mithilfe der generischen Befehle können weitere Aspekte der Time-Provider-Instanz konfiguriert werden, die sich beispielsweise mit dem Logging oder der Optimierung befassen.
Generische Befehle
Standardwert
Erklärung
-e STAT_PRINT_TIME60
Ausgabeintervall der Statistiken des Time Providers in Sekunden
-e PIN_CPU0
Kern, auf dem der Time Provider ausgeführt werden wird.
-e DEBUGFALSEAktivieren oder Deaktivieren der Debugausgaben
-e SYSLOGFALSEAktivieren oder Deaktivieren des Schreibens der Logausgaben in den Syslog
-e PRIORITY55
SCHED_FIFOScheduling-Priorität-e REDUNDANCYFALSE/TRUEAktivieren oder Deaktivieren der Redundancy-Funktion des Time Providers. (Benötigt einen weiteren CODESYS Safe Time Provider)
-e CYCLETIME3
Das Intervall, in dem der Time Provider die Zeitstempelpakete schickt
Klicken Sie im Abschnitt VPLCs auf die Instanz
timeprovider.Auf der rechten Seite werden die Einstellungen für die Instanz
timeproviderangezeigt. Die FelderTARGET_IPundTARGET_PORTsind unterGenericcommandsbereits mit den WertenvSafePLC1und60000vorbelegt.Ändern Sie die
TARGET_IPauf den Hostnamen oder die IP-Adresse des Linux-Host-PC 1.Für weitere Informationen siehe Netzwerkadresse ermitteln
Wählen Sie in der Auswahlliste Autostart den Wert Ja aus.
Klicken Sie auf Speichern, um die Änderungen zu speichern.
Für weitere Informationen siehe Eine neue Instanz anlegen und konfigurieren
Starten Sie die Instanz
timeprovider, indem Sie diese im Abschnitt VPLCs auswählen und anschließend auf die Schaltfläche Ausgewählte starten klicken.
In der Spalte Zustand wechselt der Status bei allen Instanzen zu Läuft.
Linux-Host-PC
Richten Sie die CODESYS Virtual Safe Control for Linux SL auf dem Linux-Host-PC ein.
Führen Sie den Befehl Tools → Control SL ausrollen aus und stellen Sie eine Verbindung zum Linux-Host-PC 2 her (Registerkarte Kommunikation).
Wechseln Sie auf die Registerkarte Operation.
Installieren Sie nachfolgende Images in der neuesten Version (Registerkarte Bereitstellung):
CODESYS Virtual Safe Control SL
Legen Sie die benötigten Instanzen an.
Auf dem Linux-Host-PC 1 wird die Instanz
vSafePLCbenötigt. Diese legen Sie wie folgt in der Registerkarte Operation an:Klicken Sie im Abschnitt VPLCs auf die Schaltfläche
.Der Dialog Neue Instanz hinzufügen öffnet sich.
Vergeben Sie als Namen
vSafePLC.Wählen Sie in der Auswahlliste Filter Safety Laufzeitsystem aus.
Selektieren Sie anschließend das CODESYS Virtual Safe Control for Linux SL Image in der neuesten Version.
Klicken Sie abschließend auf OK.
Die neue Instanz wird in der Sektion VPLCs angezeigt.
Zusammen mit den Instanzen, die Sie im letzten Szenario auf diesem Gerät angelegt haben, sollten jetzt nachfolgende Instanzen im Abschnitt
VPLCsvorhanden sein:Instanz
Status
Produkt
vGateway
Gestoppt
Gateway
vPLC
Gestoppt
Laufzeitsystem
vSafePLC
Gestoppt
Safety-Laufzeitsystem
Überprüfen Sie, ob nachfolgender Eintrag im Abschnitt
Servicesvorhanden ist:Produkt
Status
CODESYS LicenseServer for Linux SL
Läuft
Klicken Sie vor dem Umkonfigurieren auf die Schaltfläche Alle stoppen, um die Instanzen zu stoppen.
Der Status aller Instanzen wechselt auf Gestoppt.
Klicken Sie im Abschnitt VPLCs auf die Instanz
vSafePLC.Rechts erscheinen die Einstellungen für die Instanz
vSafePLC.Konfigurieren Sie die Instanz
vSafePLCfolgendermaßen:Ports:
60000:60000/udpDies ist der Standardport einer Virtual Safe Control SL, um eine externe Zeitquelle vom Timeprovider zu empfangen.
IPC:
shareableErstellen Sie einen IPC-Namespace für diesen Container, auf den auch andere Container zugreifen können. In diesem Fall sollte die vPLC-Instanz dem Namespace beitreten, sodass beide über Linux-IPC (beispielsweise Shared Memory) kommunizieren können.
Neben den Instanzparametern, mit denen die Instanz an sich konfiguriert werden kann, gibt es für die Instanz der CODESYS Virtual Safe Control noch Einstellungsmöglichkeiten für das Laufzeitsystem. Die Standardkonfiguration der CODESYS Safe Control SL sollte zunächst für die meisten Einsatzfälle verwendet werden können.
Folgende Parameter können Sie nach Ihren Bedürfnissen anpassen:
Parameter
Standardwert
Erklärung
Applikationspriorität
35
Laufzeitsystem-Priorität (nicht Linux- oder IEC-Priorität) für die Applikationstask
CPU
0
CmpSIL3-Tasks an den vorgegebenen Kern pinnen
Externe Zeittask-Priorität
9
Laufzeitsystem-Priorität (nicht Linux- oder IEC-Priorität) für die externe Zeittask
Port
60000
Verwendeter UDP-Port für den externen Time Provider
Klicken Sie im Abschnitt VPLCs auf die Instanz
vPLC.Auf der rechten Seite werden die Einstellungen für die Instanz
vPLCangezeigt.Konfigurieren Sie die Instanz
vPLCfolgendermaßen:IPC
container:vSafePLCBeitritt zum IPC-Namensraum der vSafePLC-Instanz für die Kommunikation zwischen diesen beiden Instanzen.
Dependencies
vSafePLCDie vSafePLC muss zuerst gestartet werden, da diese den IPC-Namespace erstellt, dem diese Instanz beitreten möchte. Eine Abhängigkeit wird die richtige Startreihenfolge sicherstellen.
Starten sie alle Instanzen, indem Sie im Abschnitt VPLCs auf die Schaltfläche
Alle starten klicken.In der Spalte Zustand wechselt der Status aller Instanzen auf Läuft.
Überprüfen Sie die Konfiguration.
Um sicherzustellen, dass die Zeiten des Timeproviders wie gewünscht und konfiguriert bei der vSafePLC ankommen, können Sie dies im Log der Instanz überprüfen.
Wählen Sie hierzu in der Sektion VPLCs die Instanz
vSafePLCsaus.Klicken Sie im Abschnitt Aktionen oben rechts auf die Schaltfläche Protokoll anzeigen.
Das Fenster Laufzeitsystemprotokoll öffnet sich.
Die Meldung
External Time Provider foundexistiert im Log.
Damit sind alle notwendigen Geräte fertig vorbereitet. Die weiteren Schritte zur Erstellung eines Projekts und Einbindung von PROFIsafe sind in der Dokumentation CODESYS Safety Extension beschrieben.