Scénario « The Safe House » : vPLC + vSafe + ProfiSafe + Time Provider + Serveur de licences
Note
La documentation des sections suivantes est fournie à titre informatif uniquement. Pour toute information relative aux restrictions, à la sécurité ou à la certification, consultez la documentation de sécurité du fabricant de l'appareil que vous programmez.
Exigences
Scénarios :
La condition préalable à ce scénario est la configuration réussie de Scénario « virtuel avec bus de terrain » : vPLC + serveur de licences + passerelle Edge + bus de terrain.
Matériel
Les appareils suivants sont également requis :
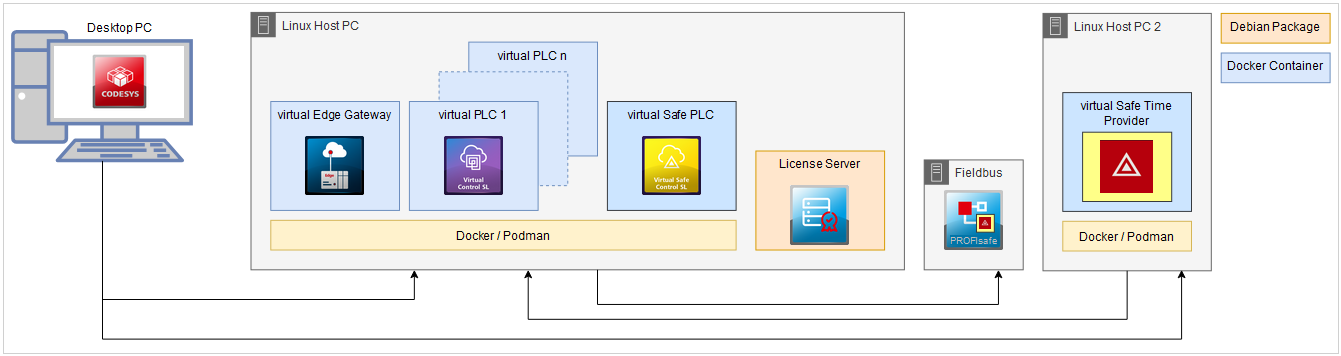
PC de bureau avec CODESYS Development System installé
PC hôte Linux avec passerelle Edge virtuelle, PLC virtuel 1 et serveur de licences installés
Les appareils supplémentaires suivants sont également nécessaires :
Hôte du fournisseur de temps (nommé « Linux Host PC 2 » sur le schéma). Configuration requise : système d’exploitation Linux et Docker doivent être installés et SSH configuré.
Réseau capable de fonctionner en temps réel vers le PC hôte Linux pour garantir la transmission déterministe des paquets de données.
Systèmes Linux capables de fonctionner en temps réel, en particulier « Linux Host PC » et « Linux Host PC 2 » : L'envoi des horodatages du fournisseur de temps est tout aussi crucial en temps réel que le traitement de l'application sur le contrôleur sécurisé.
Avis
Le non-respect de la capacité temps réel entraîne des problèmes de disponibilité de l'application de sécurité (« Safety Exceptions »). Pour configurer les systèmes Linux concernés, suivez les étapes décrites dans Optimisation des performances.
Produits complémentaires
CODESYS Virtual Safe Control SL doit être installé sur l'ordinateur de bureau.
PC hôte Linux 2
Sur le Linux Host PC 2, configurez le fournisseur de temps.
Le fournisseur de temps envoie l'heure actuelle à une destination configurée et peut être utilisé pour fournir la deuxième heure requise par le Virtual Safe Control SL.
Exécutez la commande Outils → Deploy Control SL et établissez une connexion au Linux Host PC 2 (Communiquer onglet).
Pour plus d'informations, voir : Établissement d'une connexion
Installez les dernières versions des images suivantes (Déploiement onglet) :
CODESYS Fournisseur virtuel de temps de sécurité
Pour plus d'informations, voir : Installing an image
Cliquez sur Déploiement onglet.
Dans le Produit zone de liste, sélectionnez Fournisseur virtuel de temps de sécurité CODESYS SL.
Dans le Version zone de liste, sélectionnez la version la plus récente.
Cliquez sur Installer bouton.
L'image CODESYS Virtual Safe Time Provider SL apparaît dans Images installées section.
Créez les instances requises.
Sur le Linux Host PC 2, l'instance
timeproviderest requise ; créez-la comme suit dans l'onglet Opération :Dans le VPLC section, cliquez sur
 bouton.
Le Ajouter une nouvelle instance une boîte de dialogue s'ouvre.
Spécifiez
timeprovidercomme nom.Dans la zone de liste, sélectionnez le filtre
Safety Timeprovider.Sélectionnez la dernière version du
CODESYS Virtual Safe Timeprovider SLimage et cliquez OK.La nouvelle instance est répertoriée dans VPLC section.
Configurez les instances.
L'adresse IP cible et le port cible doivent être configurés pour l'instance
timeprovider. Par défaut, la cible estvHostet le port est60000.Commandes génériques
-e TARGET_IP=[IP oder Hostname des Linux Host PC]-e TARGET_PORT=6000060000 est le port par défaut d'un Virtual Safe Control SL pour recevoir une source de temps externe provenant du temporisateur.
Démarrage automatique
Oui
Quand Oui est sélectionné, l'instance démarre automatiquement à chaque démarrage du système.
Les commandes génériques permettent de configurer d'autres aspects de l'instance Time Provider, notamment ceux liés à la journalisation ou à l'optimisation.
Commandes génériques
Valeur par défaut
Explication
-e STAT_PRINT_TIME60
Intervalle de sortie (en secondes) des statistiques du fournisseur de temps
-e PIN_CPU0
Cœur sur lequel le Time Provider sera exécuté
-e DEBUGFALSEActiver ou désactiver la sortie de débogage
-e SYSLOGFALSEActiver ou désactiver l'écriture de la sortie du journal dans Syslog
-e PRIORITY55
SCHED_FIFOpriorité de planification-e REDUNDANCYFALSE/TRUEActivez ou désactivez la fonction de redondance du fournisseur de temps. (Nécessite un supplément CODESYS Safe Time Provider)
-e CYCLETIME3
Intervalle pendant lequel le fournisseur de temps envoie les packages d'horodatage
Dans le VPLC section, cliquez sur
timeproviderinstance.Les paramètres de l'instance
timeproviders'affichent sur le côté droit. Les champsTARGET_IPetTARGET_PORTsont déjà préremplis avec les valeursvSafePLC1et60000sousGenericcommands.Changez le
TARGET_IPau nom d'hôte ou à l'adresse IP du Linux Host PC 1.Pour plus d'informations, voir : Détection de l'adresse réseau
Dans la zone de liste Démarrage automatique, sélectionnez la valeur Oui.
Cliquez sur le bouton Enregistrer pour enregistrer les modifications.
Pour plus d'informations, voir : Création et configuration d'une nouvelle instance
Démarrez l'instance
timeprovideren la sélectionnant dans la section VPLCs, puis en cliquant sur le bouton Démarrer la sélection.
Dans le État colonne, le statut de toutes les instances passe à Courir.
PC hôte Linux
Sur le PC hôte Linux, configurez le CODESYS Virtual Safe Control for Linux SL.
Exécutez la commande Outils → Deploy Control SL et établissez une connexion au Linux Host PC 2 (Communiquer onglet).
Passez au opération onglet.
Installez les dernières versions des images suivantes (Déploiement onglet) :
CODESYS Virtual Safe Control SL
Créez les instances requises.
L'instance
vSafePLCest requise sur le Linux Host PC 1. Créez-la comme suit dans l'onglet Opération :Dans le VPLC section, cliquez sur
bouton.Le Ajouter une nouvelle instance une boîte de dialogue s'ouvre.
Spécifiez
vSafePLCcomme nom.Dans le Filtre zone de liste, sélectionnez Système d'exécution de sécurité.
Sélectionnez ensuite la dernière version du CODESYS Virtual Safe Control for Linux SL image.
Pour terminer, cliquez sur OK.
La nouvelle instance est répertoriée dans VPLC section.
Avec les instances que vous avez créées sur cet appareil dans le dernier scénario, les instances suivantes devraient désormais être disponibles dans
VPLCsrubrique :Instance
État
Produit
Passerelle
Arrêté
Passerelle
vPLC
Arrêté
Système d'exécution
contre SafePLC
Arrêté
Système d'exécution de sécurité
Vérifiez si l'entrée suivante est disponible dans
Servicesrubrique :Produit
État
Serveur de licences CODESYS pour Linux SL
Courir
Avant de procéder à la reconfiguration, cliquez sur le bouton Arrêter tout pour arrêter les instances.
L'état de toutes les instances passe à Arrêté.
Dans le VPLC section, cliquez sur
vSafePLCinstance.Les paramètres de
vSafePLCles instances sont affichées sur le côté droit.Configurez le
vSafePLCexemple comme suit :Ports :
60000:60000/udpIl s'agit du port par défaut d'un Virtual Safe Control SL pour recevoir une source de temps externe du Time Provider
Ipc :
shareableCrée un espace de noms IPC pour ce conteneur, auquel d'autres conteneurs peuvent également accéder. Dans ce cas, l'instance vPLC doit rejoindre l'espace de noms afin que les deux puissent communiquer via l'IPC Linux (par exemple, la mémoire partagée).
Outre les paramètres d'instance, avec lesquels l'instance elle-même peut être configurée, il existe également des options de réglage pour le système d'exécution de l'instance de CODESYS Virtual Safe Control. La configuration standard du CODESYS Safe Control SL devrait initialement être utilisable pour la plupart des applications.
Vous pouvez ajuster les paramètres suivants en fonction de vos besoins :
Paramètre
Valeur par défaut
Explication
Priorité de l'application
35
Priorité du système d'exécution (pas la priorité Linux ou IEC) pour la tâche de l'application
CPU
0
Épinglez les tâches CMPSil3 au cœur spécifié
Priorité des tâches temporelles externes
9
Priorité du système d'exécution (pas la priorité Linux ou IEC) pour la tâche temporelle externe
Port
60000
Port UDP utilisé pour le fournisseur de temps externe
Dans le VPLC section, cliquez sur
vPLCinstance.Les paramètres de l'instance
vPLCs'affichent sur le côté droit.Configurez le
vPLCexemple comme suit :IPC
container:vSafePLCAccès à l'espace de noms IPC de l'instance vSafePLC pour la communication entre ces deux instances.
Dépendances
vSafePLCLe vSafePLC doit d'abord être démarré car cela crée l'espace de noms IPC que cette instance souhaite rejoindre. Une dépendance garantira le bon ordre de départ.
Dans la section VPLCs, cliquez sur le bouton
Démarrer tout pour démarrer toutes les instances.Dans le État colonne, le statut de toutes les instances passe à Courir.
Vérifiez la configuration.
Pour vous assurer que les horodatages du Time Provider parviennent au vSafePLC comme souhaité et configuré, vous pouvez le vérifier dans le journal de l'instance.
Pour ce faire, sélectionnez
vSafePLCsexemple dans le VPLC section.Dans le Actions section en haut à droite, cliquez sur Afficher le journal bouton.
Le Journal du système d'exécution fenêtre s'ouvre.
Le message
External Time Provider foundexiste dans le journal.
Tous les appareils nécessaires sont maintenant prêts. Les étapes suivantes pour créer un projet et intégrer ProfiSafe sont décrites dans Extension de sécurité CODESYS documentation.