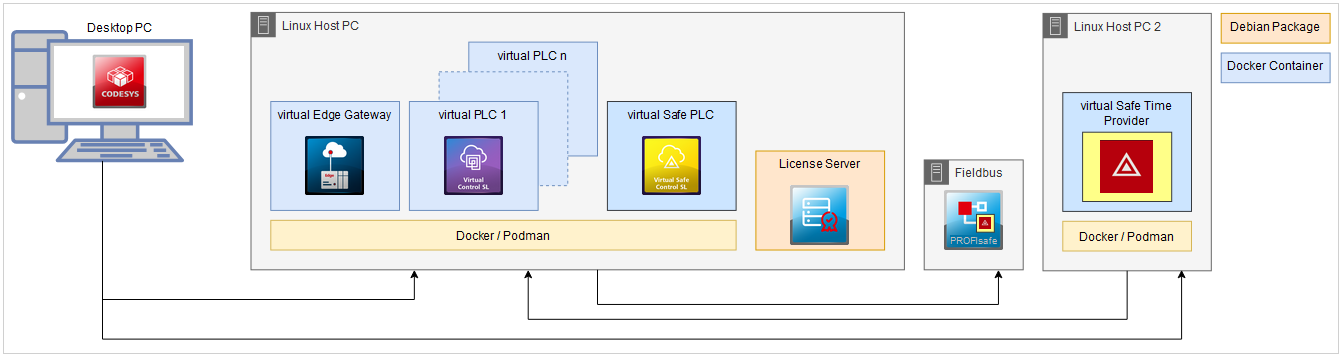
Escenario «The Safe House»: vPLC + vSafe + PROFIsafe + Time Provider + Servidor de licencias
Nota
La documentación de las siguientes secciones se proporciona únicamente con fines informativos. Para obtener información sobre restricciones, seguridad o certificación, consulte la documentación de seguridad del fabricante del dispositivo que está programando.
Requerimientos
Escenarios:
El requisito para este escenario es haber completado correctamente la configuración de Escenario «virtual con bus de campo»: vPLC + servidor de licencias + puerta de enlace perimetral + bus de campo.
Hardware
También se requieren los siguientes dispositivos:
PC de escritorio con CODESYS Development System instalado
PC host Linux con puerta de enlace Edge virtual, PLC 1 virtual y servidor de licencias instalados
También se requieren los siguientes dispositivos adicionales:
Host del proveedor de tiempo (denominado "Linux Host PC 2" en el diagrama). Requisitos para este host: El sistema operativo Linux y Docker deben estar instalados y SSH configurado.
Red compatible con tiempo real con el PC host Linux para garantizar la transmisión determinista de los paquetes de datos.
Sistemas Linux con capacidad de procesamiento en tiempo real, especialmente "Linux Host PC" y "Linux Host PC 2": El envío de las marcas de tiempo del proveedor de tiempo es tan crítico en tiempo real como el procesamiento de la aplicación en el controlador de seguridad.
Aviso
El incumplimiento de la capacidad de tiempo real provoca problemas de disponibilidad de la aplicación segura ("Safety Exceptions"). Para configurar los sistemas Linux implicados, siga los pasos de Optimización del rendimiento.
Productos complementarios
CODESYS Virtual Safe Control SL debe estar instalado en el ordenador de sobremesa.
PC host Linux 2
En Linux Host PC 2, configure el proveedor de tiempo.
El proveedor de tiempo envía la hora actual a un destino configurado y se puede utilizar para proporcionar la segunda vez requerida por Virtual Safe Control SL.
Ejecute el comando Herramientas → Implemente Control SL y establezca una conexión con el Linux Host PC 2 (Comunicación pestaña).
Para obtener más información, consulte: Establecimiento de una conexión
Instale las versiones más recientes de las siguientes imágenes (Despliegue pestaña):
CODESYS Proveedor virtual de Safe Time
Para obtener más información, consulte: Installing an image
Haga clic en el Despliegue pestaña.
En el Producto cuadro de lista, seleccione CODESYS Virtual Safe Time Provider SL.
En el Versión cuadro de lista, seleccione la versión más reciente.
Haga clic en el Instalar botón.
La imagen de CODESYS Virtual Safe Time Provider SL aparece en el Imágenes instaladas sección.
Cree las instancias necesarias.
En el Linux Host PC 2 se requiere la instancia
timeprovider, que se crea de la siguiente manera en la pestaña Operación:En el VPLC sección, haga clic en
 botón.
El Agregar nueva instancia Se abre el cuadro de diálogo.
Especifique
timeprovidercomo nombre.En el cuadro de lista, seleccione el filtro
Safety Timeprovider.Seleccione la versión más reciente del
CODESYS Virtual Safe Timeprovider SLimagen y clic OK.La nueva instancia aparece en VPLC sección.
Configure las instancias.
Para la instancia
timeproviderdeben configurarse la dirección IP de destino y el puerto de destino. De forma predeterminada, el destino esvHosty el puerto,60000.Comandos genéricos
-e TARGET_IP=[IP oder Hostname des Linux Host PC]-e TARGET_PORT=6000060000 es el puerto predeterminado para que un Virtual Safe Control SL reciba una fuente de tiempo externa del temporizador.
Inicio automático
Sí
¿Cuándo? Sí está seleccionado, la instancia se inicia automáticamente cada vez que se arranca el sistema.
Los comandos genéricos se pueden utilizar para configurar otros aspectos de la instancia de Time Provider, como los relacionados con el registro o la optimización.
Comandos genéricos
Valor predeterminado
Explicación
-e STAT_PRINT_TIME60
Intervalo de salida (en segundos) de las estadísticas del proveedor de tiempo
-e PIN_CPU0
Núcleo en el que se ejecutará el Time Provider
-e DEBUGFALSEHabilitar o deshabilitar la salida de depuración
-e SYSLOGFALSEHabilitar o deshabilitar la escritura de la salida del registro en syslog
-e PRIORITY55
SCHED_FIFOprioridad de programación-e REDUNDANCYFALSE/TRUEHabilite o deshabilite la función de redundancia del proveedor de tiempo. (Requiere un adicional CODESYS Safe Time Provider)
-e CYCLETIME3
El intervalo en el que el proveedor de tiempo envía los paquetes de marca de tiempo
En el VPLC sección, haga clic en
timeproviderinstancia.La configuración de la instancia
timeproviderse muestra en el lado derecho. Los camposTARGET_IPyTARGET_PORTya tienen asignados previamente los valoresvSafePLC1y60000enGenericcommands.Cambia el
TARGET_IPal nombre de host o a la dirección IP del PC host Linux 1.Para obtener más información, consulte: Detección de la dirección de red
En el cuadro de lista Inicio automático, seleccione el valor Sí.
Haga clic en el botón Guardar para guardar los cambios.
Para obtener más información, consulte: Creación y configuración de una instancia nueva
Inicie la instancia
timeproviderseleccionándola en la sección VPLCs y haciendo clic a continuación en el botón Iniciar seleccionadas.
En el Estado columna, el estado de todas las instancias cambia a En ejecución.
PC host Linux
En el PC host Linux, configure CODESYS Virtual Safe Control for Linux SL.
Ejecute el comando Herramientas → Implemente Control SL y establezca una conexión con el Linux Host PC 2 (Comunicación pestaña).
Cambie a la Operación pestaña.
Instale las versiones más recientes de las siguientes imágenes (Despliegue pestaña):
CODESYS Virtual Safe Control SL
Cree las instancias necesarias.
En el Linux Host PC 1 se requiere la instancia
vSafePLC. Créela de la siguiente manera en la pestaña Operación:En el VPLC sección, haga clic en
botón.El Agregar nueva instancia Se abre el cuadro de diálogo.
Especifique
vSafePLCcomo nombre.En el Filtrar cuadro de lista, seleccione Sistema de seguridad y tiempo de ejecución.
A continuación, seleccione la versión más reciente del CODESYS Virtual Safe Control for Linux SL imagen.
Por último, haga clic en OK.
La nueva instancia aparece en VPLC sección.
Junto con las instancias que creó en este dispositivo en el último escenario, las siguientes instancias deberían estar ahora disponibles en
VPLCssección:Instancia
Estado
Producto
Puerta de enlace
Detenido
Puerta de enlace
vPLC
Detenido
Sistema de ejecución
PLC vSafe
Detenido
Sistema de ejecución de seguridad
Compruebe si la siguiente entrada está disponible en
Servicessección:Producto
Estado
Servidor de licencias CODESYS para Linux SL
Corriendo
Antes de volver a configurar, haga clic en el botón Detener todo para detener las instancias.
El estado de todas las instancias cambia a Detenido.
En el VPLC sección, haga clic en
vSafePLCinstancia.La configuración del
vSafePLClas instancias se muestran en el lado derecho.Configure el
vSafePLCinstancia de la siguiente manera:Puertos:
60000:60000/udpEste es el puerto predeterminado de un Virtual Safe Control SL para recibir una fuente de tiempo externa del Time Provider
IPC:
shareableCrea un espacio de nombres IPC para este contenedor al que también puedan acceder otros contenedores. En este caso, la instancia vPLC debe unirse al espacio de nombres para que ambas puedan comunicarse mediante IPC de Linux (por ejemplo, memoria compartida).
Además de los parámetros de la instancia, con los que se puede configurar la propia instancia, también hay opciones de configuración para el sistema de ejecución de la instancia de CODESYS Virtual Safe Control. La configuración estándar del CODESYS Safe Control Inicialmente, SL debería poder usarse para la mayoría de las aplicaciones.
Puede ajustar los siguientes parámetros para adaptarlos a sus necesidades:
Parámetro
Valor predeterminado
Explicación
Prioridad de aplicación
35
Prioridad del sistema de ejecución (no prioridad de Linux o IEC) para la tarea de la aplicación
CPU
0
Fije las tareas de CMPsil3 al núcleo especificado
Prioridad de tareas de tiempo externo
9
Prioridad del sistema de ejecución (no prioridad de Linux o IEC) para la tarea de hora externa
Puerto
60000
Puerto UDP utilizado para el proveedor de hora externo
En el VPLC sección, haga clic en
vPLCinstancia.La configuración de la instancia
vPLCse muestra en el lado derecho.Configure el
vPLCinstancia de la siguiente manera:IPC
container:vSafePLCAcceso al espacio de nombres IPC de la instancia de vSafePLC para la comunicación entre estas dos instancias.
Dependencias
vSafePLCEl vSafePLC se debe iniciar primero, ya que esto crea el espacio de nombres de IPC al que quiere unirse esta instancia. Una dependencia garantizará
En la sección VPLCs, haga clic en el botón
Iniciar todo para iniciar todas las instancias.En el Estado columna, el estado de todas las instancias cambia a En ejecución.
Compruebe la configuración.
Para asegurarse de que las horas del Time Provider llegan al vSafePLC según lo deseado y configurado, puede comprobarlo en el registro de la instancia.
Para ello, seleccione la
vSafePLCsinstancia en el VPLC sección.En el Acciones en la sección de arriba a la derecha, haz clic en Mostrar registro botón.
El Registro del sistema de ejecución se abre la ventana.
El mensaje
External Time Provider foundexiste en el registro.
Todos los dispositivos necesarios ya están listos. Los pasos siguientes para crear un proyecto e integrar PROFIsafe se describen Extensión de seguridad de CODESYS documentación.